繼續閱讀

顯示具有 Windows 標籤的文章。 顯示所有文章

2010-10-21

批次建立隨身碟病毒防範資料夾

問題描述:
以往在安裝Windows作業系統時,我都會在各磁碟分割的根目錄手動建立如autorun.inf等資料夾,並移除安全性設定中所有使用者的權限,以『防止病毒利用autorun.inf檔進行交叉感染』。但是這種重複性的動作做久了也會覺得蠻麻煩。因此後來就直接一個批次檔,要用時直接點2下,一次解決繁瑣的步驟。

批次檔內容:
一、移除有問題的檔案

@echo off
ECHO.
ECHO ----------------------------------------------------------------
ECHO   增加防護資料夾或有問題的檔案權限
ECHO ----------------------------------------------------------------
ECHO.
echo Y|cacls
echo y| cacls "C:\autorun.inf" /g administrators:f
echo y| cacls "D:\autorun.inf" /g administrators:f
echo y| cacls "E:\autorun.inf" /g administrators:f
echo y| cacls "F:\autorun.inf" /g administrators:f
echo y| cacls "G:\autorun.inf" /g administrators:f
echo y| cacls "H:\autorun.inf" /g administrators:f
echo y| cacls "I:\autorun.inf" /g administrators:f
echo y| cacls "J:\autorun.inf" /g administrators:f
echo y| cacls "K:\autorun.inf" /g administrators:f

@echo off
ECHO.
ECHO ----------------------------------------------------------------
ECHO   刪除有問題的檔案
ECHO ----------------------------------------------------------------
ECHO.
del /q "C:\autorun.inf"
del /q "D:\autorun.inf"
del /q "E:\autorun.inf"
del /q "F:\autorun.inf"
del /q "G:\autorun.inf"
del /q "H:\autorun.inf"
del /q "I:\autorun.inf"
del /q "J:\autorun.inf"
del /q "K:\autorun.inf"

@echo off
ECHO.
ECHO ----------------------------------------------------------------
ECHO   刪除防護資料夾(解除防護資料夾時用的,非必要)
ECHO ----------------------------------------------------------------
ECHO.
rd /s /q "C:\autorun.inf"
rd /s /q "D:\autorun.inf"
rd /s /q "E:\autorun.inf"
rd /s /q "F:\autorun.inf"
rd /s /q "G:\autorun.inf"
rd /s /q "H:\autorun.inf"
rd /s /q "I:\autorun.inf"
rd /s /q "J:\autorun.inf"
rd /s /q "K:\autorun.inf"


二、建立防範資料夾

@echo off
ECHO.
ECHO ----------------------------------------------------------------
ECHO   建立防護資料夾
ECHO ----------------------------------------------------------------
ECHO.
mkdir "C:\autorun.inf"
mkdir "D:\autorun.inf"
mkdir "E:\autorun.inf"
mkdir "F:\autorun.inf"
mkdir "G:\autorun.inf"
mkdir "H:\autorun.inf"
mkdir "I:\autorun.inf"
mkdir "J:\autorun.inf"
mkdir "K:\autorun.inf"

@echo off
ECHO.
ECHO ----------------------------------------------------------------
ECHO   設定防護資料夾屬性
ECHO ----------------------------------------------------------------
ECHO.
attrib "C:\autorun.inf" +S +H +R
attrib "D:\autorun.inf" +S +H +R
attrib "E:\autorun.inf" +S +H +R
attrib "F:\autorun.inf" +S +H +R
attrib "G:\autorun.inf" +S +H +R
attrib "H:\autorun.inf" +S +H +R
attrib "I:\autorun.inf" +S +H +R
attrib "J:\autorun.inf" +S +H +R
attrib "K:\autorun.inf" +S +H +R


@echo off
ECHO.
ECHO ----------------------------------------------------------------
ECHO   移除防護資料夾權限
ECHO ----------------------------------------------------------------
ECHO.
echo Y|cacls
echo y| cacls "C:\autorun.inf" /d administrator
echo y| cacls "D:\autorun.inf" /d administrator
echo y| cacls "E:\autorun.inf" /d administrator
echo y| cacls "F:\autorun.inf" /d administrator
echo y| cacls "G:\autorun.inf" /d administrator
echo y| cacls "H:\autorun.inf" /d administrator
echo y| cacls "I:\autorun.inf" /d administrator
echo y| cacls "J:\autorun.inf" /d administrator
echo y| cacls "K:\autorun.inf" /d administrator

說明:
01.『移除有問題的檔案』這個步驟是當已經中了隨身碟病毒後,要移除中毒自動產生的'檔案,如果是乾淨的系統不必處理。
02.移除或建立檔案(資料夾)不必挶限在『autorun.inf』,也可依需求增加已知的病毒名稱(含路徑),如ntdelect.com、ntdeIect.com...等。
02.『K:\autorun.inf』其中『K』是指磁碟代號,可依實際需求增減指令行數。(不過一般人應該很少分割那麼多Partition吧)

2010-10-19

讓Local Users以Administrators權限執行程式

問題描述:
一般有網域控管公司通常不會附予使用者Local Administrators權限,以防止User自行安裝軟體。可是偏偏有一些軟體是需要用到Local Administrators權限才可正常運作的。此時其實可以使用『AutoHotkey』軟體,搭配Windows內建的『RunAs』指令來達成讓Local User不知道管理者密碼的情況下,以Administrator權限執行特定程式。

解決步驟:
01.使用『notepad』撰寫如下的Script,並另存為『.ahk』檔。

RunAs,Administrator,密碼
Run, "程式路徑\程式.exe"

02.使用『Ahk2Exe.exe』將Script檔封裝成『.exe』的執行檔。
03.讓User直接執行該建立好的執行檔,即可在不讓User知道Administrator密碼的情況下,使用Administrator權限執行特定程式。

備註:
01.建議將欲執行的程式路徑寫成絕對路徑,並且不允許User刪除,以防止User『貍貓換太子』,將其他軟體改名後放至相對的路徑,利用封裝好的執行檔(Administrators權限)執行該軟體。
02.最好將原程式的icon解出來,在進行封裝時選擇該icon檔。這樣一來,連圖示都和原本的程式一模一樣,User就很難聯想到程式被動過手腳>_<"。
03.該電腦的Local Administrator密碼及程式位置不能變更,一但變更會導致資訊不符,無法執行。

2010-10-18

使用指令查詢及修改Windows使用者權限

問題描述:
我們在變更(授予)使用者在本機的權限時,一般的做法是到『控制台-->系統管理工具-->電腦管理-->本機使用者和群組』或『控制台-->使用者帳戶』處理;但現實情況往往不會是那麼單純。要是當需要變更的數量太多,或者不允許直接操作使用者電腦時呢?此時可以使用Windows內建的指令來達成此目的。

指令說明:

NET LOCALGROUP [groupname] [/add | /delete] [domain\username]


若在『NET LOCALGROUP』之後不加任何群組名稱及參數,會列出該PC所有的群組。
若在『NET LOCALGROUP』之後只接特定群組名稱,則會列出隸屬該群組的所有帳號。
domain\username 若要修改『網域帳號或群組』在本機的權限,前面需加入實際的網域名稱。
/add 增加帳號至特定群組。
/delete 自特定群組刪除某帳號。


進階應用:
假設所有Domain Users在本機都擁有『Administrators』權限,若要將所有Domain Users都降至Local 『Users』權限,可在DC的『NETLOGON』批次檔新增下列的命令,讓User登入網域時自動執行,進到而達到自動變更權限的目的。

net localgroup "Administrators" /delete domain\%username%
net localgroup "Users" /add domain\%username%

備註:
01.第一行指令:移除該Domain User的Local Administrator權限
02第二行指令:將該Domain User加入Local Users群組
03.以上的『domain』套用實際環境的網域名稱

2010-10-14

使用指令變更Windows檔案【資料夾】的屬性及安全性

問題描述:
通常在Windows下變更檔案【資料夾】的屬性或安全性,可直接在該檔案【資料夾】上按滑鼠右鍵再點選內容進去勾選設定。但是,當我們要在多台PC上變更或變更的檔案【資料夾】數量太多時,很明顯不是個好方法。因此我們可以利用Windows內建的指令幫我們大量變更檔案【資料夾】的屬性或安全性。

處理步驟:

一、指令說明
01.變更『屬性』的語法

attrib [+R | -R] [+A | -A ] [+S | -S] [+H | -H] filename [/S [/D]]


filename 顯示該檔案屬性
+ 設定屬性。
- 清除屬性。
R 唯讀檔案屬性。
A 保存檔案屬性。
S 系統檔案屬性。
H 隱藏檔案屬性。[drive:][path][filename]
/S 處理目前的資料夾及所有子資料夾中相符的檔案。
/D 一併處理資料夾(需和/S同時使用)。


02.變更『安全性』的語法

cacls filename [/T] [/E] [/C] [/G user:perm] [/R user [...]]
[/P user:perm [...]] [/D user [...]]


filename 顯示該檔案的存取控制(權限)清單。
/T 變更現有的目錄或所有子目錄中的存取控制權限。
/E 只編輯存取控制權限而非取代。
/C 拒絕存取的錯誤繼續發生。
/G user:perm 授與指定的使用者存取權限。
Perm 的值可以是:R(讀取)、C(變更、寫入)、F(完全控制)
/R user 撤銷已指定的使用者存取權限 (需和/E同時使用)
/P user:perm 取代已指定的使用者存取權限。
Perm 的值可以是: N (沒有權限)、R(讀取)、C(變更、寫入)、F(完全控制)
/D user 拒絕已指定的使用者存取。


二、使用批次檔大量變更範例
attrib "C:\123" +S +H +R
attrib "C:\Program Files\Java" +S +H +R
attrib "C:\abc\abc.xls" +S +H +R
attrib "D:\xxx" +S +H +R
attrib "E:" +S +H +R
echo y| cacls "C:\123" /T /E /G users:F
echo y| cacls "C:\Program Files\Java" /T /E /G users:F
echo y| cacls "C:\abc\abc.xls" /T /E /G users:F
echo y| cacls "D:\xxx" /T /E /G users:F
echo y| cacls "E:" /T /E /G users:F

其中,由於cacls無『自動確認』的參數,因此,若要建立bat檔批次執行時,要在指令前新增字串『echo y| 』

2010-10-09

修改Terminal的連線Port

問題描述:
相信有管理過Windows Server的IT都『應該』知道Terminal Serivce預設的Port是3389。有時不得已要對外開放時,一般會建議將它的Port給換掉。

解決步驟:
01.執行『regedit』,進入『登錄編輯程式』。

02.分別到以下路徑,將 PortNumber的值改成想要的數值。

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\Wds\rdpwd\Tds\tcp]


[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp]


03.之後要連線至該Server或PC,只要在Client端軟體的連線位址上加入『:Port』即可

參考資料:
如何變更終端機伺服器的聽候連接埠

2010-10-05

允許一般User登入Telnet Server

問題描述:
Windows 的telnet service預設只允許擁有Administrators或TelnetClients權限的使用者登入,但在Windows中預設又沒有TelnetClients這個群組。因此想要讓非Administrators的使用者登入的話,可以手動建立該群組,並將使用者帳號加入該群組即可。

解決步驟:
方法一:圖形介面操作
到『控制台-->系統管理工具-->電腦管理』,點開『使用者和群組-->群組』,建立名稱為『TelnetClients』的群組,並將使用者帳號加入該群組。


方法二:文字介面操作【無法到該電腦操作時,可使用Administrators權限登入telnet,使用指令的方式新增】
增加 TelnetClient 群組

net localgroup TelnetClients /add


將使用者帳號加入到該群組

net localgroup TelnetClients username /add


查看『TelnetClients』的成員,確認該帳號是否有成功加入

net localgroup TelnetClients

修改Telnet的連線Port及驗證方式

問題描述:
在Windows中,telnet是使用23當成其預設的Port,如果萬不得已一定要使用telnet的服務,還是建議將它的Port給換掉吧。另外,我們也可以依需求修改telnet的驗證方式。

解決步驟:
登入要修改的主機,或在該主機上直接使用『命令提示字元』操作。

telnet xxx.xxx.xxx.xxx


使用以下的指令更改預設的Port

tlntadmn config port=PortNumber


使用以下的指令變更驗證方式

tlntadmn config sec [{+|-}ntlm] [{+|-}passwd]


使用+-符號來允許或禁止驗證方式


離線後再度嘗試

telnet xxx.xxx.xxx.xxx PortNumber


參考資料
設定 Telnet 伺服器所使用的 TCP 連接埠號碼
設定 Telnet 伺服器驗證

2010-08-30

在Windows設定Static Route

問題描述:
前一陣子到總公司上課時,臨時要使用內部網路走VPN連回公司處理問題,而同時間又需要使用Wireless上網。可是當我的Wireless連接上時,Notebook的Default Gateway就會變成Wireless設定的Gateway,此時就無法透過內部的網路走VPN連回公司。

解決步驟:
使用Windows的『route』指令可以設定Static Route,變更順序。

一、指令說明:

ROUTE [-f] [-p] [command [destination]
                  [MASK netmask]  [gateway] [METRIC metric]  [IF interface]


-f            清除路由
-p            保留設定值,不會因電腦重開機而失效。

Command       包含以下命令
      PRINT     列出目前的路由表
      ADD       增加一筆靜態路由
      DELETE    刪除一筆靜態路由
      CHANGE    修改現存的路由

destination   路由的目標IP位址或網段。
netmask       子網路遮罩
gateway       指定要走的Gateway
interface     指定送出封包時的網卡ID
METRIC        可視為封包傳遞的優先權,數字愈低優先權愈高。


二、範例
假設目前電腦環境如下
有線網卡:interface=0x1、IP=192.168.1.101/24、Gateway=192.168.1.1
無線網卡:interface=0x2、IP=10.10.1.101/24、Gateway=10.10.1.1
VPN:192.168.99.0/24

為了閱讀方便,將使用Route Print查詢的結果以表格呈現如下:
Network Destination
Netmask
Gateway
Interface
Metric
0.0.0.0
0.0.0.0
10.10.1.1
10.10.1.101
20
0.0.0.0
0.0.0.0
192.168.1.1
192.168.1.101
20
127.0.0.0
255.0.0.0
127.0.0.1
127.0.0.1
1
192.168.1.0
255.255.255.0
192.168.1.1
192.168.1.101
20
192.168.1.101
255.255.255.255
127.0.0.1
127.0.0.1
20
192.168.1.255
255.255.255.255
192.168.1.101
192.168.1.101
20
10.10.1.0
255.255.255.0
10.10.1.101
10.10.10.101
20
10.10.1.101
255.255.255.255
127.0.0.1
127.0.0.1
20
10.10.1.255
255.255.255.255
10.10.1.101
10.10.10.101
20
255.255.255.255
255.255.255.255
192.168.1.101
192.168.1.101
1
255.255.255.255
255.255.255.255
10.10.1.101
10.10.1.101
1
藍色代表經有線網卡的路由
紅色代表經無線網卡的路由

前2筆代表著,要連至不存在Routing Table中的其他所有位址都由該Gateway出去。
但由於2者的Metric都是20,因此無法控制固定由哪個Gateway出去

因此可使用以下的命令來修改Metric的值【調整Gateway的優先權】,讓所有對外的連線固定透過無線網卡出去。

route change 0.0.0.0 mask 0.0.0.0 10.10.1.1 if 0x2 metric 10


另外,若要透過有線網卡連VPN回公司,則可新增下列一筆路由

route add 192.168.99.0 mask 255.255.255.0 192.168.1.1 if 0x2 metric 20


如果要刪除新增的路由,則可使用以下命令

route  delete 192.168.99.0 mask 255.255.255.0

2010-07-03

遠端修改電腦描述

問題描述:
一般要修改『電腦描述』可至『控制台-->系統-->電腦名稱』中修改。但是在不方便親至到PC前修改的話,也可使用regedit搭配批次檔的方式變更。

解決步驟:
01.開啟一文字檔,輸入下列文字,其中『電腦描述』,代表要修改的電腦描述內容,並將其存成『.reg』的檔案【假設是srvcomment.reg】。

Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters]
"srvcomment"="電腦描述"

02.在DC的『NETLOGON』批次檔新增下列的命令,讓User登入網域時自動執行。

regedit /s 『檔案路徑\srvcomment.reg』

2010-03-30

使用Everest 快速產生報表

前言:
Everest是一套相當有名系統監控軟體,舉凡電腦有安裝哪些軟硬體,皆可透過它來呈現,而且可將呈現出來的資訊,以HTML、CSV、TXT‧‧‧等格式產生所需的報表。
然而,當所處的環境有上百台PC時,總不能一台一台去執行掃瞄吧?此時可使用其Command-Line模式,並搭配AD來自動幫我們產生所需的報表。

步驟:
01.執行everest.exe,使用報告 -> 報告精靈 -> 自訂選取,選擇需要的報告項目,然後按下左下角的儲存,存成 Report.rpf,和 Everest.exe 放在一起。
02.在 Everest 資料夾底下多開一個資料夾 Report
03.打開記事本,輸入以下內容,並存成批次檔(*.bat),並放至Everest 資料夾底下。

Everest.exe /R .\Report\$HOSTNAME-$DATE.HTM /HTML /CUSTOM .\Report.rpf /SILENT /SAFE
exit


04.將Everest 整個資料夾複製到隨身碟就可以隨身帶著走,要用的時候直接執行該批次檔即會快速的幫你產生所需的報表。

若所處的環境有AD的話,可依下列步驟,讓user登入網域時自動產生報表。
11.將Everest 整個資料夾複製到網路芳鄰共用區【所有的Domain Users需要有寫入該資料夾的權限】
12.打開記事本,輸入以下內容,並存成批次檔(*.bat)

cd \\file_server\share\Everest
Everest.exe /R .\Report\$HOSTNAME-$DATE.HTM /HTML /CUSTOM .\Report.rpf /SILENT/SAFE


13.將編輯好的批次檔放至DC Server的C:\WINDOWS\SYSVOL\sysvol\Domain\scripts底下。
14.開啟Active Directory 使用者及電腦,將登入指令檔指定到該批次檔。
15.之後只要User一登入網域就會觸發該批次檔,自動產生報表。

備註:
參數:
/R 產生報表,後面連接報表檔案名稱
/SILENT 無回應自動化模式
/SAFE 關閉一些低階硬體資訊
/SUM 產生的報表只包含電腦/摘要頁的內容
/HW 產生的報表只包含硬體相關的資訊
/SW 產生的報表只包含軟體相關資訊
/CUSTOM ,=自訂範本,也就是範例中的 Report.rpf
/HTML報表格式,還有其它格式 /MHTML /TEXT /CSV /XML /INI /DATABASE等
/DELAY 延遲幾秒再啟動EVEREST。
/NOLICENSE禁止並隱藏所有軟體授權相關資訊,防止軟體序號及敏感資訊外洩。
變數:
$HOSTNAME – 主機名稱
$USERNAME – 目前用戶名稱
$DOMAIN – 目前登入網域
$IPADDR – IP 位址
$MACADDR - Mac 卡號
$UUIDMAC – DMI系統UUID
$MONTH – 目前月 (MM)
$DATE – 目前日期 (YYYY-MM-DD)
$TIME – 目前時間 (HH-MM-SS)
參考資料:
http://www.threesecond.info/v2/modules/xhnewbb/viewtopic.php?topic_id=1594
http://www.sogho.cn/blog/bing/archives/2008/2008323182922.htm

2009-12-02

使用VMware vCenter Converter Standalone進行P2V轉換

問題描述:
最近預計針對一些老舊的Server進行整機備份,但由於要備份的幾台機器的服務是不能中斷的(關機),加上這些服務的Loading並不是很重,因此就想說乾脆將它們轉成VM。因此到VMWare官網Download了一個P2V的免費工具,操作上竟然意外的簡單。

處理步驟:
01.先停用欲轉換電腦的防火牆。
02.安裝完軟體並開啟Converter Sandalone Client後,點選『Convert Machine』選項,進行轉換作業。

03.選擇來源電腦的類型,並填妥相關資訊。

04.由於轉換的過程需要安裝Agent軟體,因此會詢問轉換完成後要自動或手動移除Agent。

05. 選擇要轉成何種類型的VM,及存放的位置。

06.之後會列出該電腦目前的狀態,再進一步調整。

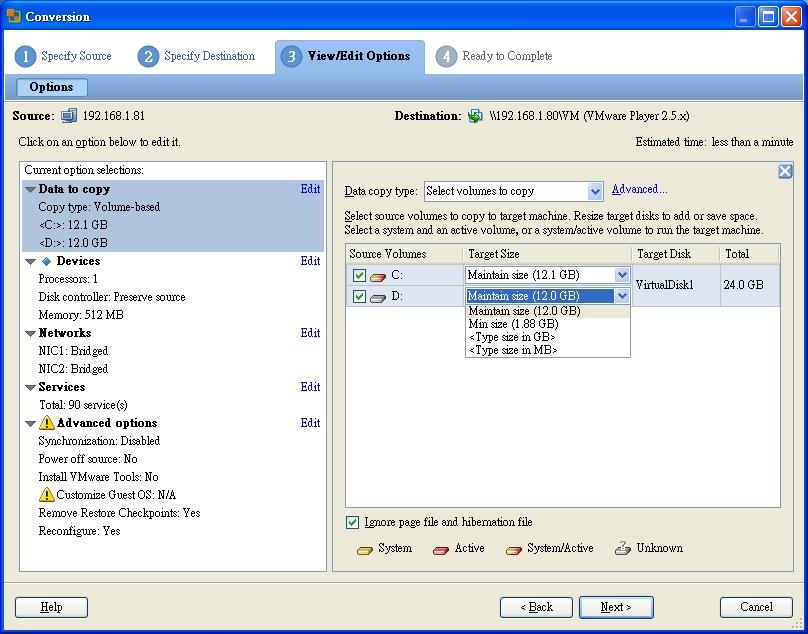
07.可以指定要轉換哪幾個Partition或調整其大小。

08.點選『Advanced options』會出現下列的訊息。原因是因為轉換後的硬體資訊會不同,需要Microsoft的部署工具【deploy.cab】來重新設定。該工具可從原版Windows光碟或Microsoft官網取得。

09.將『deploy.cab』解壓縮到指定的路徑。

10.看檢查一下調整完後的'狀態,按下『Finish』就開始轉換。

11.轉換的進度


12.完成囉!

接下來只要將產生的VM檔掛載到對應版本的VMWare即可。

使用PowerStrip自訂螢幕解析度

最近買了一個電視盒,串接到原本22"的LCD Monitor,沒想到從此之後Windows抓不到正確的螢幕型號(掃瞄頻率)。
解析度只能調到1280 x 1024而且只要調整寬螢幕的比例(最高只能1280 x 768),其位置就會超出範圍。
就連ATI顯卡的管理程式也沒輒。
最後試了10幾年前用過的軟體『PowerStript』(當然是新版的),從此我的人生又變成彩色的了。
缺點是在啟動時它的畫面必須經過幾秒鐘才能關閉,不過畢竟是免費的軟體,就別太苛求了。

2009-11-26

防止病毒利用autorun.inf檔進行交叉感染

問題描述:
n年前剛開始流行隨身碟病毒時,許多防毒軟體對它都束手無策,最主要的原因有2項。
1.病毒一直變種。
2.中毒的電腦會在所有磁碟的根目錄產生autorun.inf及其病毒檔(如xxx.com),當使用者點選磁碟機代號時,再利用autorun.inf的內容,引導使用者自動去執行病毒檔。

雖然我們無法控制變種病毒及防毒軟體更新的速度,但無論其如何變化,最終都是利用autorun.inf來自動感染其他電腦。

因此只要我們能阻止它(autorun.inf)在我們開啟磁碟時自動執行病毒,就可避免病毒的散播。
即使防毒軟體無法偵測到該病毒,也可在進入磁碟後手動刪除可疑的檔案。

簡單的來說,就是預先建立autorun.inf,並移除該檔所有權限,避免病毒寫入autorun.inf檔。

我處理過的電腦及隨身碟使用該方法後,很少再發生隨身碟病毒感染的問題。

剛好最近同事在問,順便將其記錄下來。


解決步驟:
一、確認磁碟的檔案系統是否為『NTFS』,若不是,需進cmd輸入以下指令進行磁碟格式轉換【其中X指磁碟代號】。
CONVERT X:/FS:NTFS

二、到我的電腦,進入上方功能表的『工具-->資料夾選項-->檢視』,取消勾選『使用簡易檔案共用』。

三、在磁碟的根目錄新增『autorun.inf』的資料夾,並將唯讀及隱藏屬性打勾。

四、於資料夾(autorun.inf )上按滑鼠右鍵-->內容-->安全性-->進階-->權限,將『從父項繼承套用到子物件...於此的項目』 取消,並移除所有安全性內的使用者。


備註:
一、此方法對數位像機、MP3...等裝置或記憶卡是無效的,主要原因在於該儲存媒體的格式幾乎都是FAT(16)或FAT32,將其轉換成NTFS後會導致這些設備無法辨識。

二、作業系統若為Windows XP Home,無法取消『簡易檔案共用』,需進入安全模式,並以Administrator帳號登入(正常模式無法使用該帳號登入),該選項才會出現,方能設定資料夾權限。

三、此方法目的在於預防(避免病毒散撥),而非治療,因此對於已中毒的電腦並無效(無意義)。

四、若拿未處理過的隨身碟(已中毒)插入已處理過(已建立autorun.inf)的電腦是無效的,因為該隨身碟中的autorun.inf還是病毒產生的檔案,因此還是會引導該電腦執行病毒檔。
此時正確處理步驟如下:

1壓住鍵盤Ctrl鍵不放再插入隨身碟,以防止Windows自動執行該隨身碟。

2.到我的電腦,先確認該隨身碟的磁碟代號,並到網址列輸入該磁碟機代號【例如X:】並按鍵盤Enter(直接點擊該磁碟會去執行autorun.inf所引導的病毒),進去後刪除可疑檔案再進行預防的步驟。

2009-10-11

刪除Windows中佔用IP的隱藏網路卡

問題描述:
當我們拔除已設定固定IP網路卡時,會導致該IP被佔用,以至於要將該組IP設定至別張網路卡時會顯示『舊網卡已佔用IP無法重覆設定』。其實只要將該佔用IP的網路卡自『裝置管理員』刪除即可,但偏偏在『裝置管理員』中又無法看見已不存在的網路卡 。此時可依下列步驟處理。

解決步驟:
1.『開始→執行』輸入『cmd』按確定
2.輸入以下指令後,按 ENTER 鍵,讓裝置管理員顯示已安裝但實際上不存在的裝置。

set devmgr_show_nonpresent_devices=1

3.輸入以下指令,啟動裝置管理員。

start devmgmt.msc

4.到「檢視」,選「顯示隱藏裝置」
展開「網路介面卡」這一項,去找你之前移除的網路卡,找到之後,
在其上按滑鼠右鍵選「解除安裝」,即可。

2009-05-13

開啟Windows XP的「進階」使用者帳戶功能

問題描述:
在未加入網域的Windows XP,其『使用者帳戶』的功能雖然較人性化,但是卻無法設定一些細部的項目。此時可以直接以指令的方式呼叫出傳統(進階)的『使用者帳戶』設定視窗。

處理步驟:
到開始功能表的『執行』,key入以下命令

control userpasswords2

notes匯入外部通訊錄

問題描述:
公司目前Client端是使用Lotus Note來收發信件。最近剛好遇到同事要匯入自己私人的通訊錄,再此記錄一下做法。

處理步驟:
01.將通訊錄用Excel依欄位排列編輯好。
02.使用Outlook Express匯入「其他通訊錄」,類型為「文字檔案(逗點分隔)」。
03.使用Outlook Express匯出「名片vCard」。
04.將匯出的「.vcf」檔匯入notes中,並進一步編輯修改「如新增類別...等」。
05.將編輯好的通訊錄匯出即可拿到別台notes上使用。

2008-12-30

ARCserve-磁片緩衝備份(D2D2T)

原理說明:
1.所謂D2D2T就是Disk to Disk to Tap的縮寫,即是將線上運作系統的硬碟資料透過中繼硬碟設備,備份至磁帶設備。

2.在執行備份工作時先將資料備份至中繼硬碟設備,之後再將資料送往磁帶設備。由於最後一段將資料傳送至磁帶設備的作業並不影響到原先線上作業的運作,因此意味著資料全部送至中繼硬碟設備時,等同備份完成。

3.換句話說,使用D2D2T的主要優點,是可以用較低的成本(增加中繼硬碟設備),提高線上作業系統的效能。

實作步驟:
1.使用工具列中的『配置-->裝置配置』


2.選則 檔案系統裝置


3.新增一個裝置,名稱自訂,並設定好存放的位置


4.完成後可發現在該路徑下有產生該檔案,且裝置的部份多出一個FS的設備


5.到排定的工作項目中勾選 啟用分段 即可完成設定


6.備份過成中會先將資料暫存至FS資料夾,再轉入磁帶。

2008-11-17

解決無法自動更新的問題【Windows Update】

最近某一台電腦執行windows update 選擇更新後會失敗
使用以下的方式可修正

1.開始->執行->輸入 cmd
2.執行下面的指令,每一行執行完後要按ENTER鍵

regsvr32 wuapi.dll
regsvr32 wuaueng.dll
regsvr32 wuaueng1.dll
regsvr32 wucltui.dll
regsvr32 wups.dll
regsvr32 wups2.dll
regsvr32 wuweb.dll

2008-10-30

停用windows預設共用

問題描述:
Windows(2000、XP)預設會將所有磁碟分享出來【C$、D$、E$...等】,就算手動停用,待下次開機時又會自動被分享出來。一般User常常直接使用Administrator登入,又不設密碼。假如好死不死,又將『本機安全性原則』中的『限制使用空白密碼的本機帳戶僅能登入到主控台』選項關閉,那無疑是門戶大開,歡迎大家進來你的電腦抓資料。最好能將此預設的共用關閉,必免資料外洩。當然,最好的情況是不要使用Administrator,並記得設定密碼。

解決步驟:
01.開始-->執行-->『regedit』輸入並按Enter,使用『登錄編輯程式』。找到以下路徑,新增一DOWRD值,命名為『AutoShareWks』並將其值設為0。

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters

02.重新啟動電腦後,預設共用就會被關閉了。

03.也可以將下列內容,儲存到文字檔後,將副檔名改為reg變成註冊檔,然後只要執行該檔案就可以完成囉。

Windows Registry Editor Version 5.00

[HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\lanmanserver\parameters]
"AutoShareWks"=dword:00000000

備註:
為了電腦的資訊安全,最好將替預設的Administrator帳號設定密碼或乾脆另外新增一Administrators權限的帳號,並把預設的Administrator帳號停用。

2008-09-02

將程式當成Windows系統服務啟動

一、 前置準備
1. 必要工具:
instsrv.exe、srvany.exe(可從 " Windows Server 2003 Resource Kit Tools " 取得)
2. 下載位置:
http://www.microsoft.com/downloads/details.aspx?familyid=9d467a69-57ff-4ae7-96ee- b18c4790cffd&displaylang=en
3. 說明:
instsrv.exe:將指定的程式安裝為系統服務
srvany.exe:讓原本不能當作系統服務的程式以系統服務的方式來運作
4. 語法:
安裝成系統服務: instsrv <服務名稱> <該執行檔完整路徑>
從系統服務移除: instsrv <服務名稱> remove #需先停用該服務

二、 安裝成系統服務
1. 假設我們要將一名為"ABC.exe"的執行檔裝成系統服務,且其路徑為"C:\software\ABC.exe"
2. 將"instsrv.exe"和"srvany.exe"複製到c:\windows
3. 進入" 命令提示字元" (開始 '執行 '輸入"cmd")
4. 在命令提示字元中輸入

instsrv ABC(自訂的服務名稱) C:\windows\srvany.exe

5. 執行regedit,到

HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Services\ABC

6. 在ABC上按右鍵->開新檔案->機碼->鍵入Parameters
7. 在 Parameters 機碼下,新增字串:
第一個字串名稱取為Application,然後改Application的值為應用程序的路徑及文件名
(C:\software\ABC.exe)
第二個字串名稱取為AppParameters,改AppParameters的值為應用程序的路徑
(C:\software)
8. 到控制台->系統管理工具->服務,選擇此服務的"登入"項目,勾選與桌面互動
(使圖示出現在工具列)
9. 最後再啟動此服務,這樣就ok啦

三、 從系統服務移除
1. 先將"ScktSrvr"服務停用
2. 進入CMD,並輸入下列命令即可

instsrv ABC remove

四、 注意事項
1. 程式在程式集 ' 啟動 有捷徑,請先行刪除,否則會重複啟動2次
(開機服務一次,使用者登入又一次))
2. 安裝成系統服務的步驟4中,ABC是自訂的服務名稱,不需與程式檔名相同